専任のセキュリティ担当がいない会社へ
社員を、
ホワイトハッカーに。
本業を持つ社員が、攻撃者と同じ手順で自社のサイトを確かめられるようになる。中小企業のためのホワイトハッカー育成講座です。
- 全 37 回・練習サイトの演習 30
- 初級 9,800 円(税別)から
- 2 人以上で最大 20% 引き
- 修了で日本イーコマース学会(JASEC)の認定証
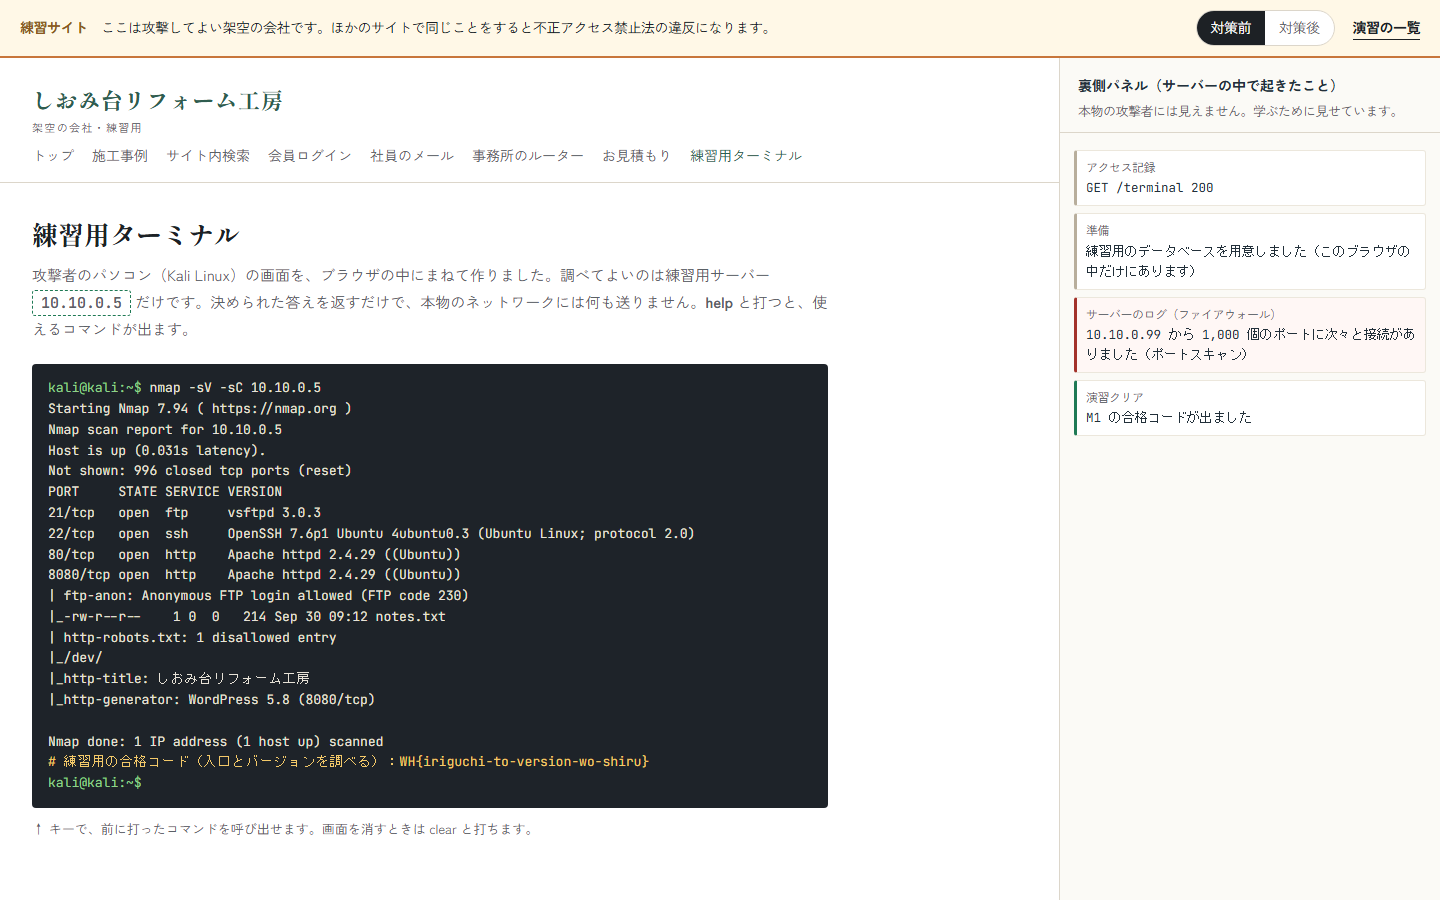
講座の練習用ターミナル。架空の会社のサーバーを、攻撃者と同じ手順で調べます。
専任のセキュリティ担当がいない会社へ
本業を持つ社員が、攻撃者と同じ手順で自社のサイトを確かめられるようになる。中小企業のためのホワイトハッカー育成講座です。
講座の練習用ターミナル。架空の会社のサーバーを、攻撃者と同じ手順で調べます。
6,200万件
2026 年 9 月 24 日からのおよそ 2 週間で、流出したか、流出したおそれのある個人情報(最大・JNN の調べ)
名前を聞けば誰でも知っている会社が、数日のうちに次々と「不正アクセスを受けた」と発表しました。お詫びのメールが届いた方もいると思います。
もし同じことが自社で起きたら。ホームページやネットショップを外から確かめて、おかしな所に気づける人は、社内にいるでしょうか。
「うちのサイトが攻められても、気づける人間が社内に一人もいない」
下に並べたのは、2024〜2026 年に報道された実際の事件です。被害の件数も、各社が公表しています。
注文サイトと物流が止まり、配送が広い範囲で停止。多要素認証をかけていなかった業務委託先のアカウントが盗まれ、約 4 か月半ひそかに侵入されていました。顧客情報 約 74 万件が流出。
使い回しのパスワードを突かれ、1 万 1,073 件と 9 万 7,533 件のアカウントが不正ログインの対象になりました。
印刷・情報処理の委託先が感染し、その先の自治体や金融機関など、多くの委託元に個人情報の被害が波及しました。
いずれも各社や報道機関が公表した事実です。分かれ目は「社内に、気づける人がいたか」でした。
攻撃者にとって、会社の大きさは関係ありません。むしろ守りの手薄な会社から、まとめて入ってきます。
狙いはその先の大きな取引先。小さな会社のサイトやメールが入口に使われます。
ある攻撃者のサーバーの記録では、1 つのサイトを調べる費用は平均で約 25 ドルでした。割に合わないと見逃されていた会社も、まとめて調べられます。
ログインを固める、古い仕組みを更新する、要らない情報を持たない。どれも昔から変わりません。続けるには、社内に分かる人が要ります。
会社名は伏せますが、下はすべて 2024〜2026 年に報道された、誰もが名前を知る大企業の実際の被害です。
受注と出荷が止まり、商品が店頭から消えました。約 191 万件の個人情報が漏えいのおそれと公表されました。
主要なサービスが長期間にわたって停止し、グループ全体に影響が及びました。
冷蔵倉庫の入出庫と冷凍食品の出荷が止まり、全拠点が元に戻るまで 11 日かかりました。売上が約 50 億円減る見込みと公表されました。
約 438 万人分(うち口座情報 23 万人分)が漏えいのおそれと公表されました。
大企業はお金も人もかけています。それでも止まります。専任のいない中小企業こそ、気づける人を社内に置くことが効きます。
講座には、練習用の架空の会社「しおみ台リフォーム工房」のサイトとサーバーがあります。社員はここを実際に攻め、どこから入られるかを自分の手で見つけます。
見つけたら、対策をした後のサイトに切り替えて、同じ攻撃が止まることまで確かめます。最後は、その手順で自社のサイトを点検します。
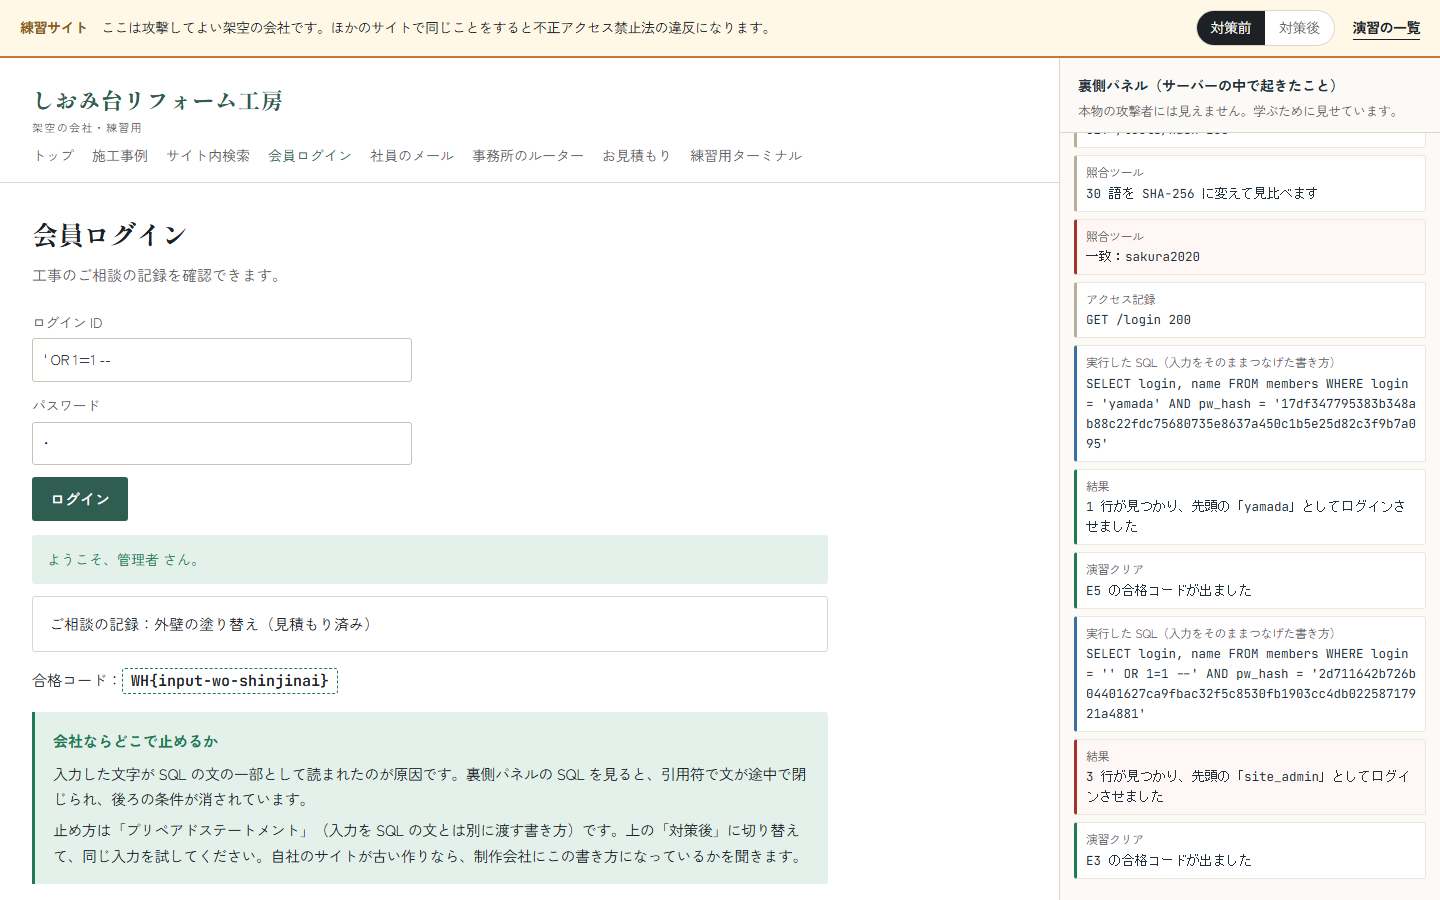
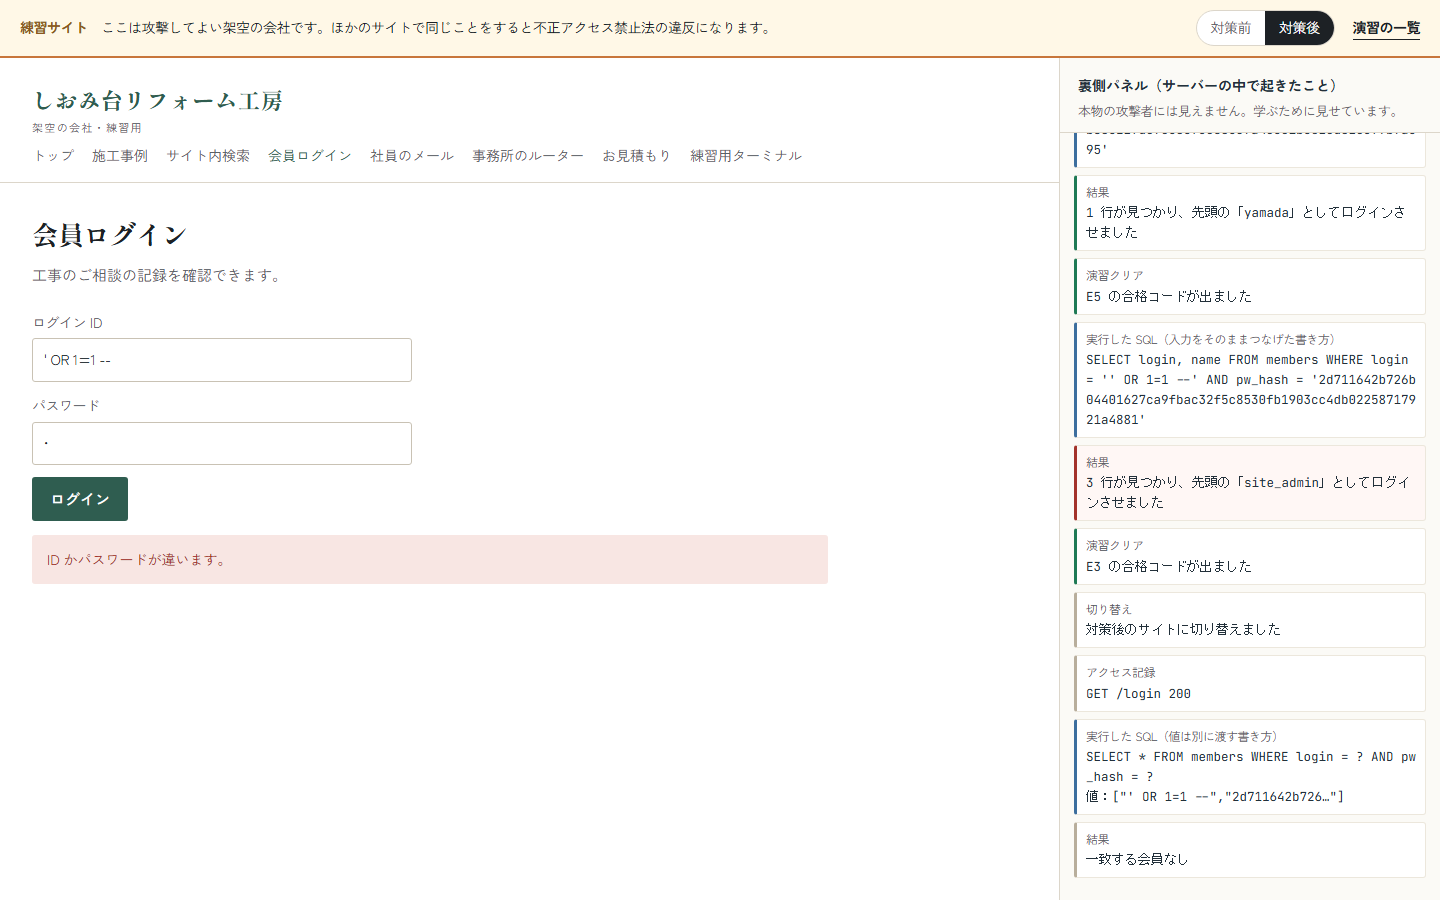
国の機関(IPA・NICT)と世界の基準(OWASP)が 2026 年に挙げた、いま特に多い手口です。講座では、どれも攻撃者と同じ手順で練習用のサイトに試し、どこを直せば止まるかを手を動かして確かめます。
受け終わるころには、これらの手口を自社で見つけて、どこを直せば止まるかを言える人になります。
最初は初級から。受けた社員の手応えを見て、中級・上級へ進めます。
毎回、テストとドリル。各回の確認テストに合格し、ドリルを出すと、次の回が開きます。
ドリルで、自社の点検表ができていく。ドリルは自社について調べて書く形。パスワードの決まり、ルーター、検索から見える情報を、回ごとに点検します。
中級・上級は、コマンドをコピーして試せる。教材のコマンドを練習用ターミナルに貼れば、そのまま動きます。
何度でもやり直せる。テストは何度でも受け直せて、答え合わせのあとに解説が出ます。
STEP 1初級
9,800 円(税別・1 人)
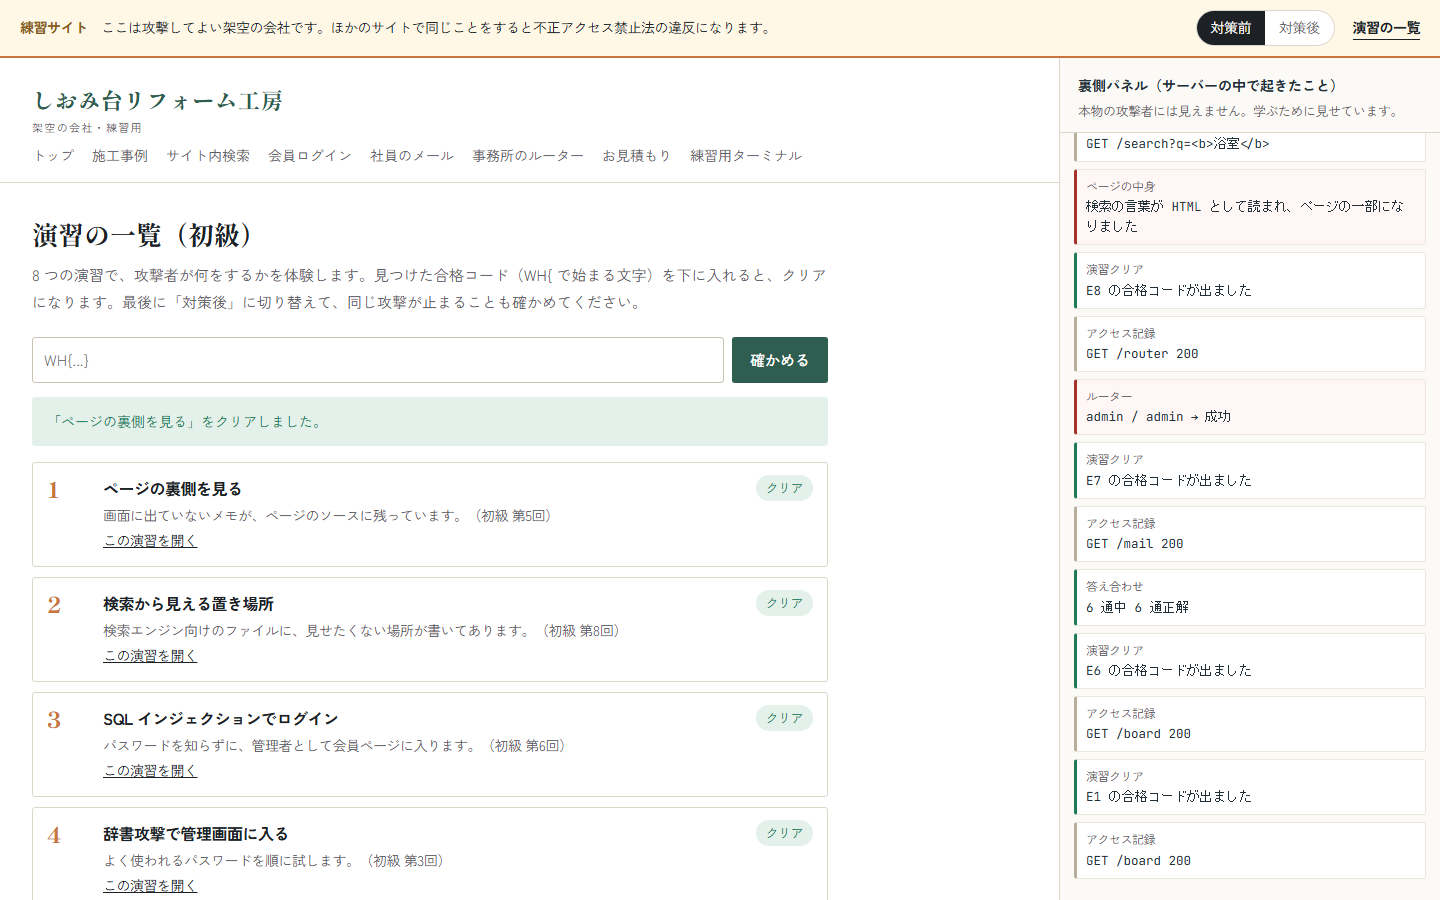
パスワードの破られ方、だましの手口、ページの裏側を知ります。入力欄から入る攻撃(SQL インジェクションと XSS)は、練習サイトで実際に試します。演習 9。
修了課題:自社の外から見える情報の点検表
STEP 2中級
24,800 円(税別・1 人)
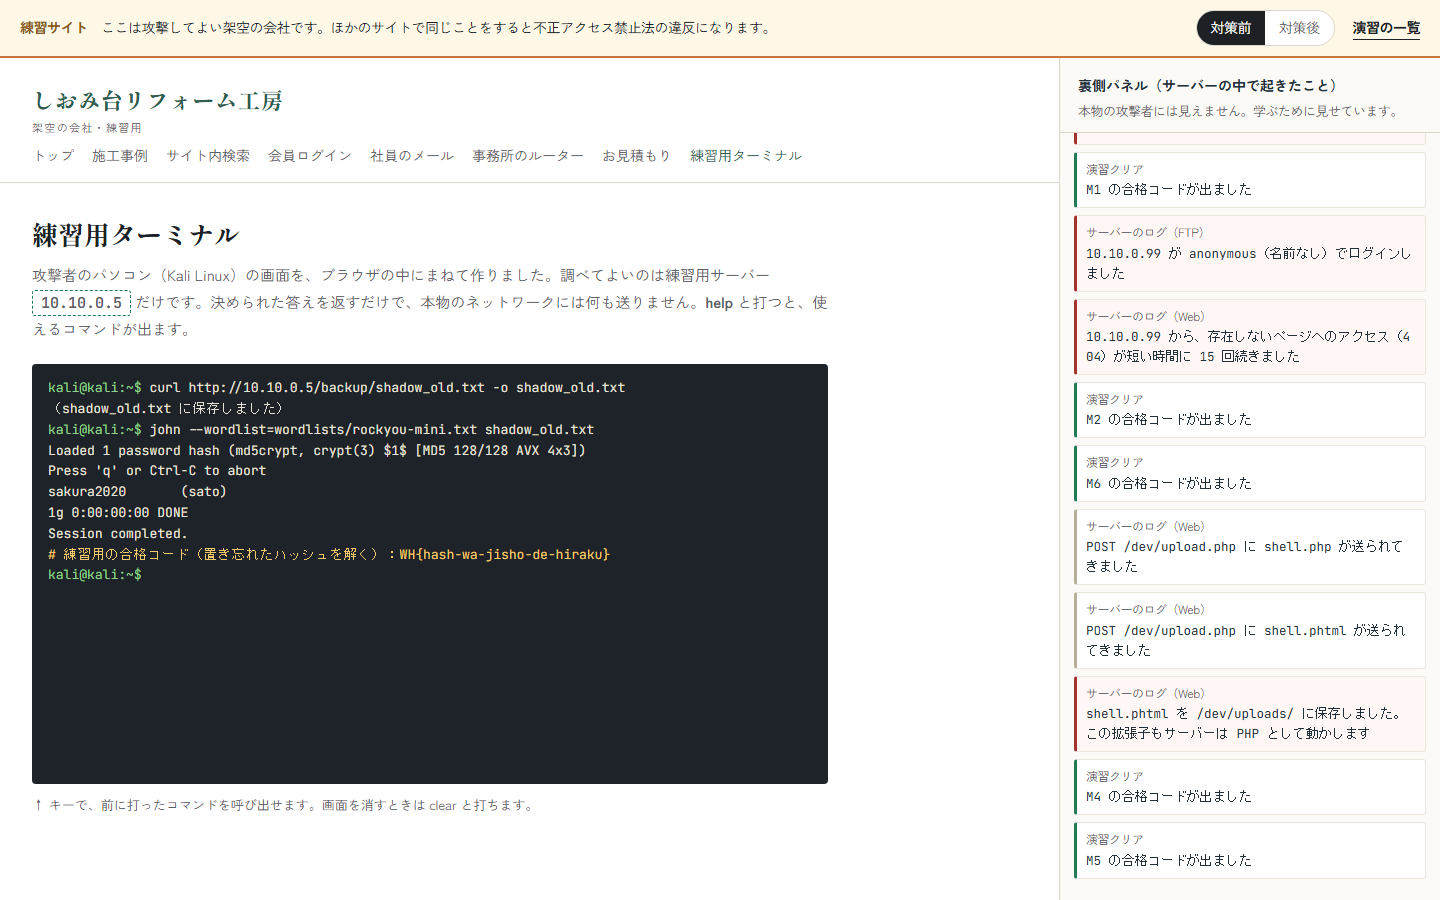
自分のラボ(Kali・TryHackMe)と練習用ターミナルで、開いている入口の調査、隠れたページ探し、アップロードの穴、パスワードの解析、公開済みの弱点の確認を順に体験します。後半は、SSRF と、アプリを通さずに裏の API を直接たたく攻撃(A2B)も扱い、最後に偵察から侵入までを通します。演習 14。
修了課題:どこで止められたかの点検表
STEP 3上級
39,800 円(税別・1 人)
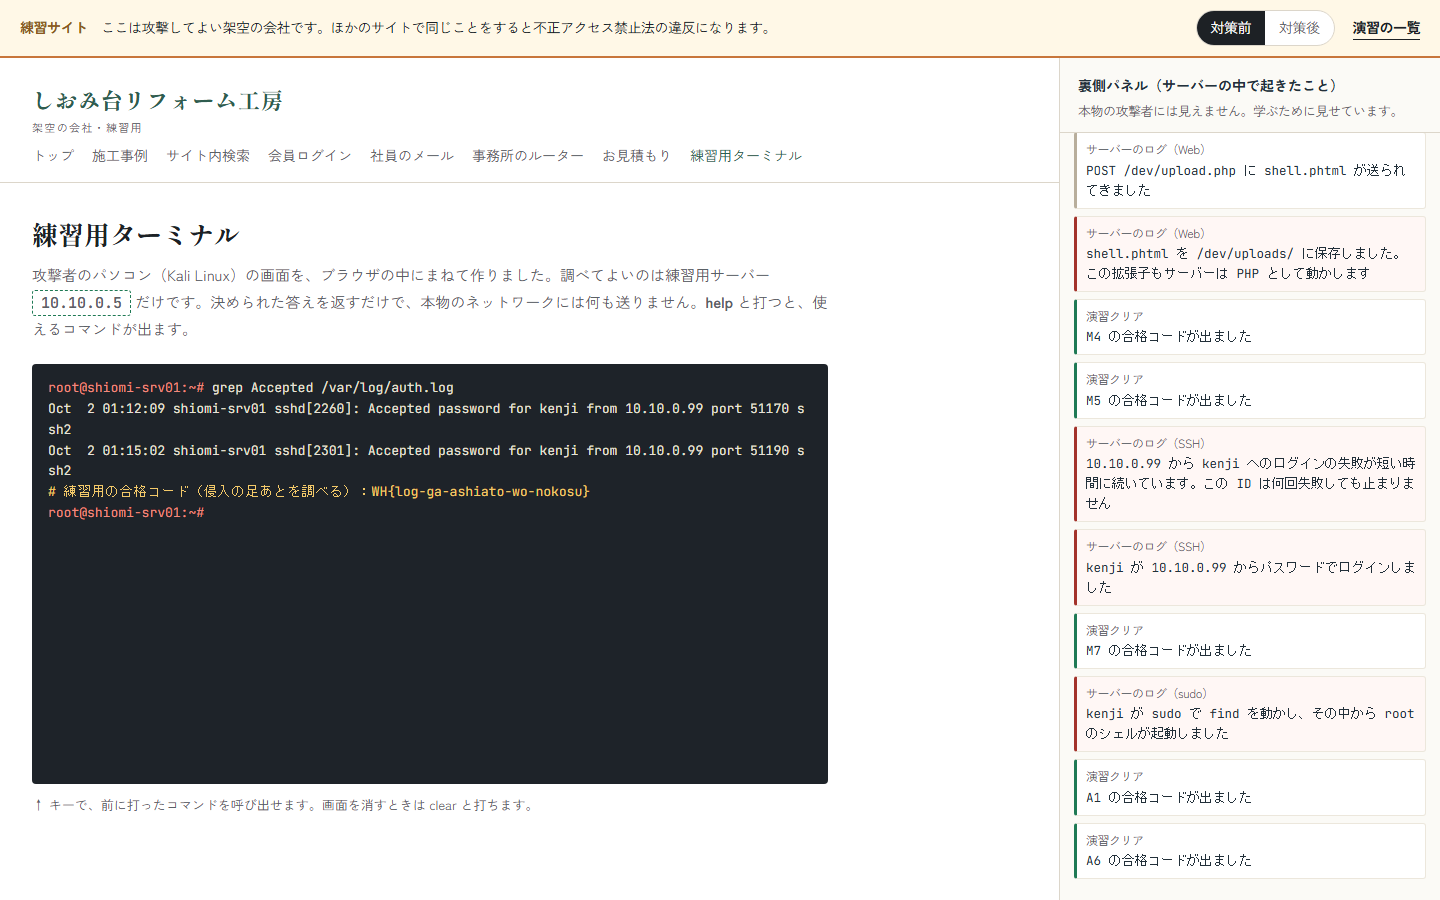
権限昇格、ファイルを読み込む画面と受け取ったデータの穴、WordPress の診断、通信の記録・ファイル・実行ファイルの中身の調べ方、侵入の足あとの追い方を学びます。最後に 1 台を最初から最後まで診断して報告書を書き、バグバウンティと IPA への届け出の作法まで身につけます。演習 7。
修了課題:練習マシン 1 台の診断報告書
金額は 1 人あたり・税別です。申込ページで人数を選ぶと、まとめ割が自動で入ります。
| 1 人定価 | 2〜4 人5% 引き | 5〜9 人10% 引き | 10 人〜20% 引き | ||
|---|---|---|---|---|---|
| 初級 | 9,800 | 9,300 | 8,800 | 7,800 | 初級を申し込む |
| 中級 | 24,800 | 23,500 | 22,300 | 19,800 | 中級を申し込む |
| 上級 | 39,800 | 37,800 | 35,800 | 31,800 | 上級を申し込む |
お支払いはクレジットカード(法人カード可)です。
領収書・請求書は、会員画面からいつでも PDF で出せます。宛名は会社名です。
2 人分以上のときは、お支払いのあと、受講する方を登録する画面をメールでお送りします。
1 回のお申し込みで 50 人分まで選べます。
講座を選び、受講する人数と会社名を入れて、カードで支払います。
届いたメールから会員画面に入り、受講する社員のお名前とメールアドレスを入れて「案内メールを送る」を押します。ご担当者ご自身も受講できます。
社員にメールが届き、パスワードを決めると受講が始まります。誰がどこまで進んだかは、ご担当者の画面で見られます。
初級はブラウザだけで進みます。黒い画面(ターミナル)を使うのは中級からで、その最初の回で基本から触ります。
初級と練習用ターミナルはブラウザで動きます。中級の第 2 回で、自分の練習環境(仮想マシンと Kali Linux)を作る方法を学びます。
いいえ。許可なく他人のサイトを攻めると、不正アクセス禁止法の違反になります。試すのは講座の練習サイトと、自社のサイトだけです。
はい。受講する方の登録画面で「ご担当者も受講する」を押すと、1 人分を使って受講できます。
会員画面の「購入履歴」から PDF で出せます。宛名は、お申し込みのときに入れた会社名です。